如何通过Chrome浏览器设置跨站请求伪造(CSRF)保护
来源: 米拉乌拉
2025-02-02
内容介绍
跨站请求伪造(CSRF)是一种常见的网络攻击,攻击者通过诱导用户在登录状态下点击恶意链接或访问恶意网站,从而在用户不知情的情况下执行非预期的操作。为了保护您的Chrome浏览器免受CSRF攻击,您可以采取以下措施:
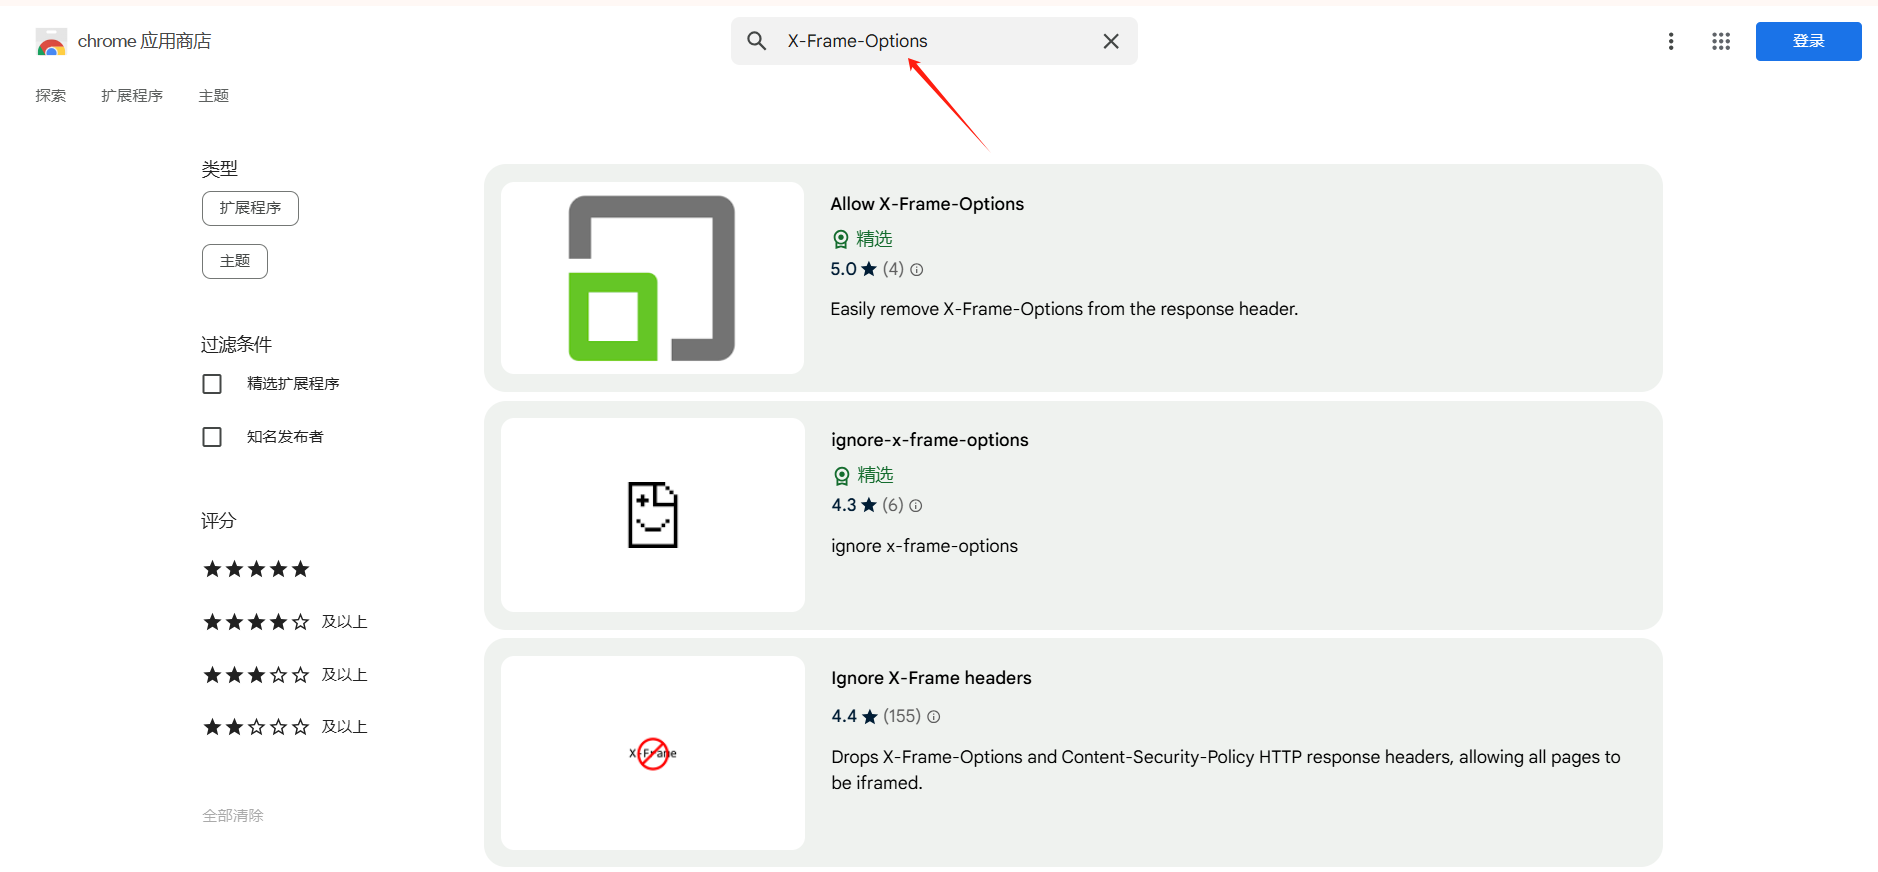
1.安装防CSRF插件:Chrome浏览器有许多第三方插件可以帮助您防止CSRF攻击。例如,您可以安装“HTTPOnly Cookies”插件,该插件可以确保Cookies只能通过HTTP协议传输,从而降低被劫持的风险。此外,还有“X-Frame-Options”插件,它可以防止您的网站被嵌入到其他网站的iframe中,从而降低CSRF攻击的可能性。
2.使用安全的会话管理:确保您的网站使用安全的会话管理机制,如使用随机生成的令牌(token)来验证请求的来源。这样可以确保只有合法的请求才能访问敏感操作。
3.限制Cookie的作用域:在设置Cookie时,尽量将其作用域限制在最小的范围内。例如,如果您的网站只在一个子域名下运行,那么可以将Cookie的作用域设置为该子域名,而不是整个主域名。这样即使攻击者在其他子域名下发起CSRF攻击,也无法获取到有效的Cookie。
4.使用POST方法提交表单:尽量避免使用GET方法提交表单,因为GET方法会在URL中暴露参数,容易被拦截和篡改。使用POST方法可以降低CSRF攻击的风险。
5.定期更新和审查代码:定期检查您的网站代码,确保没有安全漏洞。同时,关注Chrome浏览器的安全公告和更新,及时修补已知的安全漏洞。
通过以上措施,您可以有效地提高Chrome浏览器的安全性,降低CSRF攻击的风险。
继续阅读
手机浏览器下载的视频常因沙盒存储隔离而无法被系统相册读取。通过文件管理器定位到私有Download目录,将其无损剪切至DCIM公共相机路径,并重启媒体存储服务强制触发重建索引,3个步骤快速让隐藏视频在原生相册正常可视化展示。
安卓手机浏览器下载路径深度查找指南。针对Android系统分区隔离机制,详解主流App在Download与Android data中的底层存储命名结构,传授利用系统自带文件管理器提取视频与安装包并规范重命名的3步操作,轻松定位全部离线资源。
微软Edge浏览器覆盖Windows、macOS、iOS与Android全生态环境。通过官方多端同步网络,同一微软账号下可实现网页标签、密码凭据与收藏夹的毫秒级跨设备推流互通,配合全平台贯通的AI侧边助手,无论办公还是学习都能保持高度连贯性。
全新安装的精简版操作系统若缺少浏览器会导致无法上网获取工具。本文教你利用系统自带的PowerShell终端运行单行静默安装命令,直接从官方CDN拉取并无声部署最新浏览器,1分钟解决装机难题。
桌面端免安装网页版浏览器精选盘点。汇总支持直接在Web端加载轻量沙盒环境的云端浏览体验,非常适合临时借用设备时安全高效处理事务。
如何在360安全浏览器中摆脱烦人的右下角弹窗并找回清爽体验?本文指明官方正版入口,并手把手教你正确开启纯净模式与彻底关闭弹窗。